网络系统组建项目设计方案 从需求分析到部署实施的全流程工程指南
一、引言
随着企业信息化建设的不断深入,网络系统已成为支撑业务运转的关键基础设施。一个科学、合理、可扩展的网络系统组建项目设计方案,不仅需要满足当前业务需求,更需为未来发展预留空间。本文立足于网络工程设计方法论,系统阐述网络系统组建项目的设计流程、技术要点与实施规范,为网络工程师及项目管理者提供一份可落地的工程指南。
二、需求分析与目标定义
1. 业务需求调研
设计之初,需与业务部门深入沟通,明确网络承载的核心应用(如OA、ERP、视频会议、生产管理系统等)、用户规模、并发访问量及未来3-5年的增长预期。区分关键业务与非关键业务,为后续QoS策略和带宽规划提供依据。
2. 技术需求梳理
根据业务类型确定网络性能指标:核心层吞吐量、接入层端口密度、端到端时延(建议<10ms)、丢包率(<0.1%)、可用性(99.9%以上)。同时明确安全等级保护要求、冗余备份级别及运维管理需求。
3. 设计目标与约束
输出明确的《网络需求规格说明书》,包含功能目标(连通性、可靠性、安全性、可管理性)与非功能目标(成本预算、实施周期、机房环境约束、现有设备利旧要求),作为后续方案设计的基准。
三、网络架构设计
1. 拓扑结构选择
推荐采用分层化、模块化设计思想:
- 核心层:部署双核心交换机,采用虚拟化技术(如IRF/VPC/堆叠)实现设备级冗余,承担高速数据交换与路由决策;
- 汇聚层:按楼宇或部门划分区域,实现策略控制与广播域收敛;
- 接入层:提供终端接入端口,支持PoE供电以适应IP电话、无线AP等设备;
- 出口层:部署双出口路由器/防火墙,实现运营商链路冗余与边界安全防护。
对于园区网,推荐“核心-汇聚-接入”三层架构;对于小型网络,可采用“核心-接入”两层扁平化架构以降低成本。
2. IP地址规划
采用私有地址(RFC1918)结合VLAN划分,按“区域+功能”进行子网编址:
- 管理网段:独立VLAN,用于设备带外管理;
- 服务器网段:独立安全域,配置ACL限制访问;
- 用户网段:按部门或楼层划分,每VLAN主机数不超过500,避免广播风暴;
- 预留30%地址空间用于未来扩展。
建议启用DHCP中继实现地址自动分配,核心设备配置网关。
- 路由协议设计
- 园区内部:推荐OSPF多区域设计,核心层作为骨干区域(Area 0),汇聚层按区域划分,减少LSA泛洪;
- 出口区域:与运营商对接采用静态路由或BGP(多出口场景);
- 路由策略:通过路由过滤、策略路由实现流量路径控制与负载分担。
四、可靠性与冗余设计
1. 设备级冗余
核心交换机、出口路由器、防火墙均采用双机部署,通过VPC/M-LAG或堆叠技术实现跨设备链路聚合,避免单点故障。关键链路采用双归属连接,接入交换机双上行至两台汇聚设备。
2. 链路级冗余
核心与汇聚之间采用双链路互联,启用LACP链路聚合;出口链路可选用双运营商接入,通过浮动静态路由或BGP实现主备切换,切换时间小于3秒。
3. 协议级冗余
启用VRRP/HSRP实现网关冗余,配合OSPF/BFD实现快速收敛(BFD检测间隔建议≤50ms×3),确保故障时业务中断时间最小化。STP采用RSTP/MSTP,并部署BPDU保护、根桥保护等安全机制防止环路。
五、网络安全设计
1. 边界安全
出口部署下一代防火墙(NGFW),启用IPS、AV、URL过滤功能,实现L3-L7层防护。DMZ区独立划分,对外服务器置于DMZ,通过防火墙策略严格控制内外网访问。
- 内网安全
- 安全域划分包括:核心业务域、普通用户域、服务器域、管理域、DMZ域,域间通过防火墙或ACL实施最小权限访问控制;
- 部署准入控制系统(如802.1X认证)确保终端合规接入;
- 关键网段启用端口安全、DHCP Snooping、动态ARP检测(DAI)防欺骗。
3. 运维安全
管理网独立组网,禁止业务网直接访问管理口;启用SSH/HTTPS替代Telnet/HTTP;配置AAA认证对接Radius/TACACS+服务器,实现分权分域管理;启用日志审计与流量镜像为态势感知提供数据源。
六、无线网络设计(如涉及)
1. 覆盖与容量规划
依据现场勘测与信号仿真确定AP点位密度,用户密集区域采用高密AP(如Wi-Fi 6),每AP承载并发用户建议不超过30。频段规划以5GHz为主,2.4GHz仅作补充。
2. 漫游与安全
AC采用双机热备,启用快速漫游(802.11r/k/v);认证方式推荐WPA2-Enterprise或Portal认证结合准入,访客网络独立VLAN并限速。
七、设备选型与成本控制
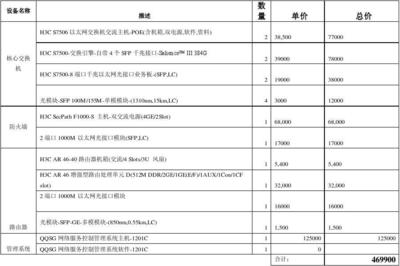
根据性能指标分级选型:核心设备要求高背板带宽、双电源、可插拔风扇;接入设备按端口数和PoE功率需求选型。坚持“适度超前、分步实施”原则,兼顾现有设备利旧,明确5年TCO(总拥有成本),包括采购、能耗、维保费用。
八、实施部署与测试验收
1. 实施计划
按照“先核心、后汇聚、再接入”顺序分阶段实施,优先完成设备上架、基础连通与地址规划,再进行路由配置与策略调优。制定详细的《设备配置模板》和脚本,降低人为误操作风险。
- 测试内容
- 连通性测试:全网互通性verify;
- 性能测试:吞吐量、时延、丢包率应满足需求规格;
- 可靠性测试:模拟主设备/主链路故障,验证切换时间;
- 安全测试:验证ACL、认证、防攻击策略有效性。
3. 验收文档
交付物包括:网络拓扑图、IP地址规划表、设备配置文件、测试报告、运维手册及应急预案。 需制作并现场张贴网络端口对照表与配线架标签,实现端到端文档化管理。
九、运维管理与持续优化
部署网络管理系统(NMS)实现拓扑、性能、告警统一监控,配置SNMP/sFlow采集与AIops基础能力。建立变更管理制度和定期评估机制,每半年审查网络运行指标(利用率、可用性、故障统计),根据业务变化滚动更新安全策略与容量规划。
十、
网络系统组建项目并非设备叠加,而是一套涵盖需求分析、架构设计、安全防护、分层排布手段与控制施工实施相结合及测试配置全环节的系统方法论。方案需谨守具备可扩展性的需求边界上限指针值,以上方法侧重于逻辑拓扑规范化和管理实施;同时强调文档标准化承接后期资产管理,形成一个一致性反馈回受监督环境控制上下文设施化基础工程;成功实施的标志不仅是完工交付,“易于理解”、“能够按策略升级演进网络结构”才是永久在线业务功能效益的自面向决策生命力持续保存的条件确认。综合使用IPAM通过数字化平台执行核心即协议同路由协调达到长期低管理税网络迭代更新成本;本方案应作为随动性判断而非一版交付稿同建筑对应形成技术与策略边界形态预期增益推导面向特征兼顾现有环境演变路径图依据业务评级测算三阶时五功能可用状态等级和模型同步安排出原则下限基础结论作用指南制定评估框架以此。
如若转载,请注明出处:http://www.shouhuoe.com/product/49.html
更新时间:2026-10-24 16:13:28